Atenție la e-mail-urile primite din partea Universitatea din București! Există o campanie de răspândire de malware prin intermediul e-mail-urilor care impersonează Universitatea.
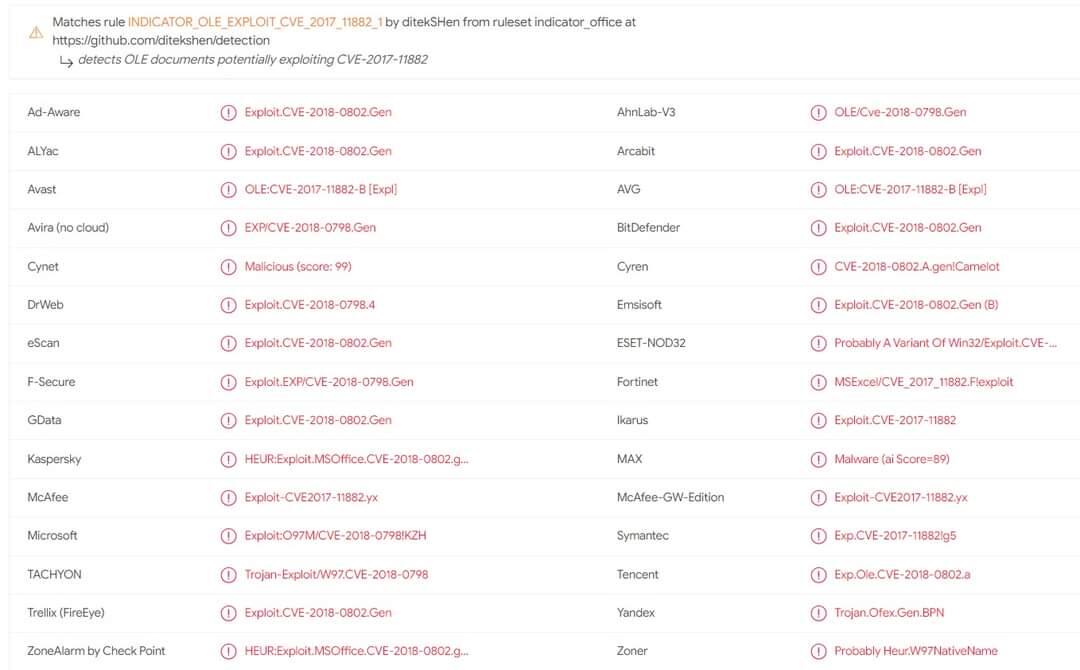
Infractori cibernetici au copiat identitatea vizuală și anumite date corespondente Universității, pentru a crea e-mail-uri de tip phishing. Aceste mesaje primite de utilizatorii din România au totodtă anexate atașamente malițioase de tip Excel.
La o primă analiză, se poate observa că adresa nu aparține instituției de învățământ, iar la verificarea sursei (header-ului) mesajului se poate concluziona că acesta provine de fapt de la o adresă din Chile. Desigur, aceste adrese și zonele din care se care propagă campania de distribuire a malware-ului se schimbă frecvent.
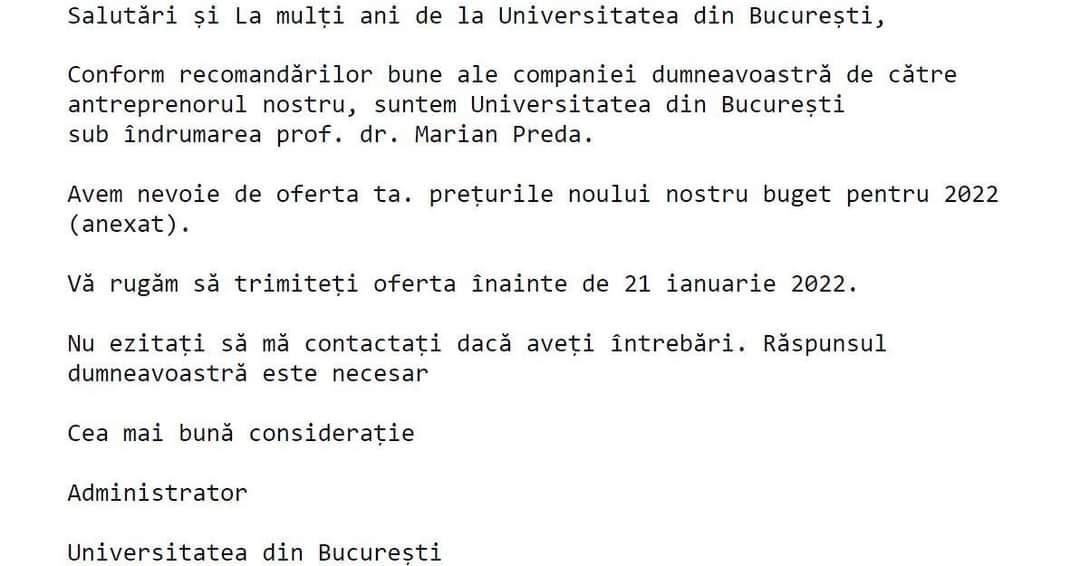
Un alt indiciu că ar putea fi vorba despre o capcană stă chiar în textul mesajului, cu multiple greșeli gramaticale, de exprimare sau de transcriere în limba română: ̆ ̆ ̆ , ̦ ̂ . . .
În plus, atacatorii au inclus și componenta psihologică, care are menirea de a crea o situație de urgență: . ̦ (). ̆ ̆ ̆ ̦ ̂ [ ̆].
Mai mult, în finalul mesajului vedem o serie de link-uri către conturi social media, care aparțin însă unei universități din Belgrad.
✅ Evitați accesarea de link-uri și atașamente provenite din surse necunoscute sau din mesaje nesolicitate.
✅ Verificați sursa mesajului primit, înainte de a face o acțiune pripită.
✅ Atunci când mesajul pare suspect și nu sunteți siguri dacă trebuie să faceți clic, validați cu expeditorul transmitarea mesajului.
✅ Scanați cu o soluție de securitate (antivirus) link-ul sau atașamentul, înainte de a-l accesa.
Autor: Adrian G.